엔터프라이즈 플랫폼
플랫폼 전반에 걸친 보안
MariaDB 암호화, 접근 제어, 네트워크 격리 및 안전한 개발 관행을 아우르는 견고한 종단간 보안 전략을 통해 고객 데이터를 보호합니다.
입증 가능한 보안
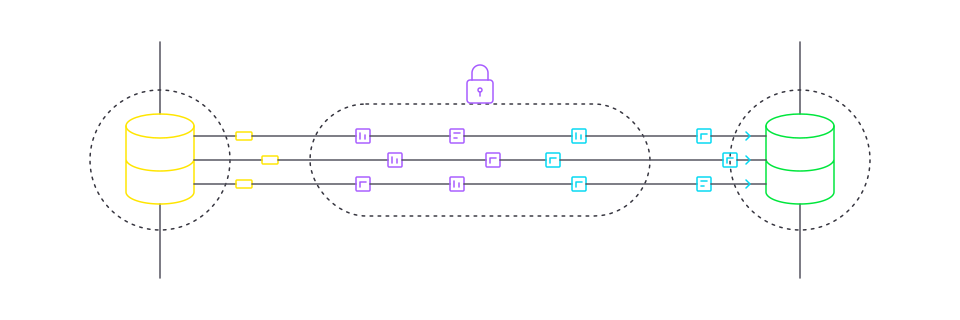
MariaDB Enterprise Platform TLS를 통해 전송 중인 데이터를, AES 암호화를 통해 저장된 데이터를 보호하여 PCI-DSS 호환성을 지원합니다. 또한 세분화된 역할 기반 접근 제어 및 감사 로깅 기능을 제공합니다. 국방부(DoD)가 승인한 STIG가 보안 강화 기준을 제공하며, FIPS 140-3 모드는 NIST 인증 모듈에서 암호화 처리를 수행합니다.
장점
MariaDB (Enterprise Platform )가 안전한 이유
국방부(DoD) 표준에 따라 경화 처리됨
DISA가 승인한 보안 기술 구현 가이드 (STIG)를 활용하면, 자체적으로 구성 표준을 작성하고 그 타당성을 입증할 필요 없이, 이미 공개된 보안 강화 기준을 바로 적용할 수 있습니다.
FIPS 140-3 준수
암호화 기능은 NIST에서 검증한 모듈을 기반으로 작동합니다. Kubernetes Operator 와 함께 배포될 경우, 런타임 플래그를 통해 FIPS 140-3 모드가 활성화됩니다.
종단 간 암호화
TLS는 전송 중인 데이터를 보호합니다. AES 기반 암호화는 저장된 데이터를 보호하며, 키는 사용자가 직접 관리하는 키 관리자에 보관됩니다.
모든 계층에서의 제어
Enterprise Server 또한 MaxScale 은 각 클라이언트를 독립적으로 인증하고 별도의 감사 로그를 유지하므로, 데이터 보호가 단일 계층에만 의존하지 않습니다.
어디서나 하나의 트러스트 경계
BYOC( Cloud )는 데이터와 컴퓨팅 리소스를 고객의 클라우드 계정에 보관함으로써, 온프레미스 환경과 모든 클라우드에 걸쳐 단일 보안 모델과 신뢰 경계를 제공합니다.
기능
플랫폼 전반에 걸친 보호
인증 및 신원
PAM 및 LDAP 통합, 비밀번호 없는 인증서 인증, OpenID Connect SSO 지원 (Enterprise Manager, MaxScale 및 MariaDB GridGain ).
권한 부여 및 임차
객체 수준까지의 역할 기반 접근 제어와 캐시, 작업, 서비스 및 시스템 권한을 제공하며, 멀티테넌시 격리 기능을 갖추고 있습니다.
감사 및 추적성
Enterprise Audit 플러그인은 선택한 이벤트(연결, 쿼리 또는 테이블 액세스)만 기록하고, 불필요한 객체는 제외하며, 사용자별로 서로 다른 필터를 적용합니다.
암호화 및 키 관리
AES 저장 중 데이터 암호화, SHA-2/PBKDF2로 보호된 키 파일, 암호문구로 보호된 TLS 키, 그리고 자동 및 수동 캐시 갱신 기능을 갖춘 Vault 키 관리.
위협 및 공격 방지
서버는 쿼리, 업데이트 및 연결에 대해 계정별 제한을 적용하며, MaxScale 는 서버 앞단에서 쿼리를 필터링하고 결과를 가립니다.
설계 단계부터 보안 고려
보안은 개발 라이프사이클 전반에 걸쳐 반영되며, 출시 전 철저한 품질 보증(QA) 절차를 거치고, 장기적인 안정성을 위해 해당 릴리스 시리즈에 대한 보안 패치가 제공됩니다.
또한 다음을 지원합니다:
안전한 데이터 역직렬화
JMX 엔드포인트 보안 설정
투명한 데이터 암호화
해당 릴리스의 보안 수정 사항
객체 수준 감사 필터링
암호화된 DC 복제
키 순환 지원
데이터 주권 통제
CVE 정보의 공개
쿼리 결과 마스킹
사용자별 리소스 제한
Enterprise Platform 의 가격 정보를 찾고 계신가요?
추천 자료
시작하기
MariaDB로 개발을 시작해 보세요
현재 운영 중인 모든것, 앞으로 구축할 모든 것에 활용 할 수 있는 신뢰할 수 있는 단일 실시간 데이터베이스 플랫폼
자주 묻는 질문
네. DISA는 MariaDB Enterprise Server 에 대한 보안 기술 구현 가이드(STIG)를 승인했으며, 이를 통해 사용자가 자체 구성 표준을 개발할 필요 없이 인증된 배포 환경을 위한 공표된 보안 강화 기준을 제공합니다.
FIPS 140-3 모드는 NIST 인증 모듈에서 암호화 처리를 수행합니다. Kubernetes Operator 를 사용하여 MariaDB Server를 배포할 경우, 이 모드는 런타임 플래그를 통해 활성화되므로 별도의 빌드나 바이너리가 필요하지 않습니다.
MariaDB ISO/IEC 27001:2022 인증을 받은 정보 보안 관리 시스템을 운영하고 있으며, SOC 2 Type II 인증을 획득했습니다. MariaDB Cloud 에 대한 FedRAMP 승인은 2027년을 목표로 하고 있습니다.
저장된 데이터는 AES로 암호화되며, 스토리지 엔진은 쓰기 시 암호화하고 읽기 시 복호화합니다. 키는 파일 기반 키스토어 또는 HashiCorp Vault와 같은 외부 관리자에서 관리됩니다.
네. MariaDB GridGain 는 노드 간 TLS, LDAP, 비밀번호 및 인증서 기반 인증, 세분화된 권한 설정, 멀티테넌시 격리, 투명한 데이터 암호화, 그리고 전체 이벤트 감사 기능을 지원합니다.
mariadb.com에 게시된 취약점 보고 절차를 따르십시오. 영향을 받는 릴리스 시리즈에 대해서는 보안 수정 프로그램이 제공되므로, 업그레이드하지 않고도 기존 릴리스를 유지한 채 패치를 적용받을 수 있습니다.