Enterprise Platform
Sécurité sur l'ensemble de la plateforme
MariaDB protège les données des clients grâce à une stratégie de sécurité solide et de bout en bout, qui englobe le chiffrement, les contrôles d'accès, l'isolation du réseau et des pratiques de développement sécurisées.
Une sécurité que vous pouvez démontrer
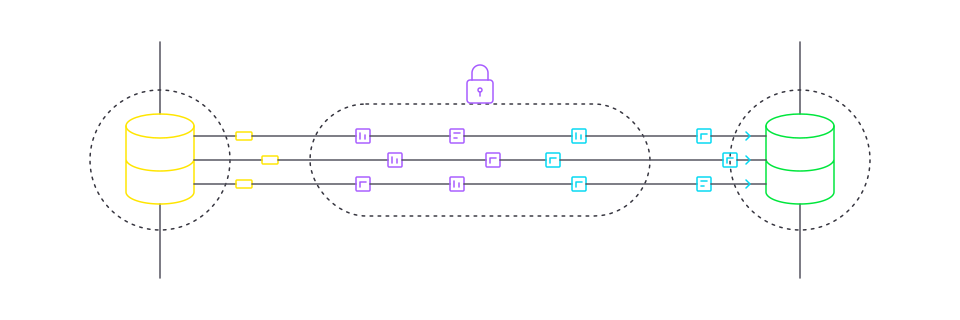
MariaDB Enterprise Platform protège les données en transit grâce au protocole TLS et au repos grâce au chiffrement AES, afin de garantir la conformité à la norme PCI-DSS. Il offre un contrôle d'accès granulaire basé sur les rôles ainsi qu'une journalisation d'audit. Un STIG approuvé par le ministère américain de la Défense (DoD) fournit la base de référence en matière de renforcement de la sécurité, et le mode FIPS 140-3 exécute les opérations de cryptographie sur des modules validés par le NIST.
Avantages
Pourquoi le site MariaDB Enterprise Platform est-il sécurisé ?
Conforme à une norme du ministère américain de la Défense (DoD)
Un guide technique de mise en œuvre de la sécurité (STIG) approuvé par la DISA fournit une base de référence publiée en matière de renforcement de la sécurité, ce qui vous évite d'avoir à rédiger et à justifier votre propre norme de configuration.
Conforme à la norme FIPS 140-3
La cryptographie s'appuie sur des modules validés par le NIST. Lorsqu'elle est déployée avec Kubernetes Operator, le mode FIPS 140-3 est activé via un indicateur d'exécution.
Chiffrement de bout en bout
Le protocole TLS protège les données en transit. Le chiffrement basé sur l'AES protège les données au repos, les clés étant conservées dans votre propre gestionnaire de clés.
Contrôles à chaque niveau
Enterprise Server De plus, « MaxScale » authentifie chaque client de manière indépendante et tient des journaux d'audit distincts, de sorte que la protection des données ne repose pas sur une seule couche.
Une seule limite de confiance, où que ce soit
La solution « Bring Your Own Cloud » (BYOC) conserve les données et les ressources de calcul dans votre compte cloud, offrant ainsi un modèle de sécurité et une frontière de confiance uniques, valables aussi bien pour les environnements sur site que pour tous les clouds.
Capacités
Protection sur l'ensemble de la plateforme
Authentification et identité
Intégration de PAM et LDAP, authentification par certificat sans mot de passe et prise en charge de l'authentification unique (SSO) via OpenID Connect (Enterprise Manager, MaxScale et MariaDB GridGain ).
Autorisation et location
Contrôle d'accès basé sur les rôles au niveau des objets, ainsi que des autorisations relatives au cache, aux tâches, aux services et au système, avec isolation multi-locataires.
Audit et traçabilité
Le plugin Enterprise Audit n'enregistre que les événements sélectionnés (connexions, requêtes ou accès aux tables), exclut les objets superflus et attribue des filtres différents à chaque utilisateur.
Chiffrement et gestion des clés
Chiffrement AES des données au repos, fichiers de clés protégés par SHA-2/PBKDF2, clés TLS protégées par phrase de passe et gestion des clés via Vault avec actualisation automatique et manuelle du cache.
Protection contre les menaces et les attaques
Le serveur applique des limites par compte concernant les requêtes, les mises à jour et les connexions, tandis que MaxScale filtre les requêtes et masque les résultats en amont.
Sécurité intégrée dès la conception
La sécurité est intégrée dès le cycle de développement, avec des contrôles qualité approfondis avant la mise en production et des correctifs de sécurité pour votre série de versions, garantissant ainsi une stabilité à long terme.
Prend également en charge :
Désérialisation sécurisée des données
Sécurisation des points de terminaison JMX
Chiffrement transparent des données
Correctifs de sécurité dans votre version
Filtrage des audits au niveau des objets
Réplication chiffrée du contrôleur de domaine
Prise en charge de la rotation des clés
Mesures de contrôle en matière de souveraineté des données
Divulgation publique des vulnérabilités CVE
Masquage des résultats de requête
Limites de ressources par utilisateur
Vous cherchez les tarifs d'Enterprise Platform ?
Ressources recommandées
Démarrer
Démarrez avec MariaDB
La plateforme de base de données temps réel en laquelle vous pouvez avoir confiance, pour vos applications actuelles comme pour vos futurs projets.
Foire aux questions
Oui. La DISA a approuvé un guide technique de mise en œuvre de la sécurité pour MariaDB Enterprise Server , qui fournit une base de référence publiée en matière de renforcement de la sécurité pour les déploiements accrédités, plutôt que de vous obliger à élaborer votre propre norme de configuration.
Le mode FIPS 140-3 utilise des modules cryptographiques validés par le NIST. Lors du déploiement d'MariaDB Server avec l'Kubernetes Operator, ce mode est activé par un indicateur d'exécution ; aucune version ou binaire distincte n'est donc nécessaire.
MariaDB dispose d'un système de gestion de la sécurité de l'information certifié conforme à la norme ISO/IEC 27001:2022 et a obtenu la certification SOC 2 de type II. L'autorisation FedRAMP pour MariaDB Cloud est prévue pour 2027.
Les données au repos sont chiffrées à l'aide de l'algorithme AES, et le moteur de stockage procède au chiffrement avant l'écriture et au déchiffrement lors de la lecture. Les clés sont gérées dans un magasin de clés basé sur des fichiers ou via un gestionnaire externe tel que HashiCorp Vault.
Oui. MariaDB GridGain prend en charge le protocole TLS entre les nœuds, LDAP, l'authentification par mot de passe et par certificat, les autorisations granulaires, l'isolation multi-locataires, le chiffrement transparent des données et l'audit complet des événements.
Veuillez suivre la procédure de signalement des vulnérabilités publiée sur mariadb.com. Des correctifs de sécurité sont publiés pour les séries de versions concernées, ce qui vous permet de conserver votre version actuelle sans avoir à effectuer de mise à jour pour bénéficier des correctifs.