Enterprise Platform
Plattformweite Sicherheit
MariaDB schützt Kundendaten durch eine robuste, durchgängige Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen, Netzwerkisolierung und sichere Entwicklungsverfahren umfasst.
Sicherheit, die Sie nachweisen können
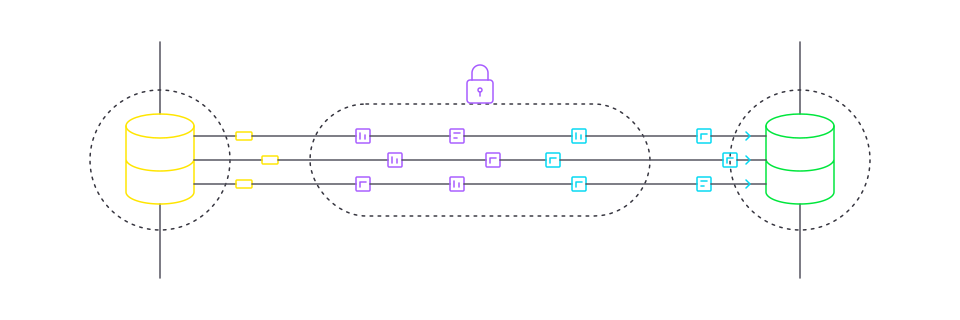
MariaDB Enterprise Platform schützt Daten während der Übertragung mittels TLS und im Ruhezustand durch AES-Verschlüsselung, um die PCI-DSS-Konformität zu gewährleisten. Es bietet eine detaillierte, rollenbasierte Zugriffskontrolle und eine Protokollierung von Prüfvorgängen. Ein vom US-Verteidigungsministerium (DoD) genehmigter STIG dient als Grundlage für die Absicherung, und im FIPS 140-3-Modus erfolgt die Kryptografie auf NIST-validierten Modulen.
Vorteile
Warum MariaDB Enterprise Platform sicher ist
Nach einem DoD-Standard gehärtet
Ein von der DISA genehmigter „Security Technical Implementation Guide“ enthält eine veröffentlichte Richtlinie zur Absicherung, sodass Sie keinen eigenen Konfigurationsstandard erstellen und begründen müssen.
FIPS 140-3-konform
Die Kryptografie läuft auf NIST-validierten Modulen. Bei der Bereitstellung mit „ Kubernetes Operator “ wird der FIPS 140-3-Modus über ein Laufzeit-Flag aktiviert.
Durchgehend verschlüsselt
TLS schützt Daten während der Übertragung. Die AES-basierte Verschlüsselung schützt gespeicherte Daten, wobei die Schlüssel in Ihrem eigenen Schlüsselmanager verwahrt werden.
Kontrollen auf jeder Ebene
Enterprise Server MaxScale t authentifiziert jeden Client unabhängig und führt separate Prüfprotokolle, sodass der Datenschutz nicht von einer einzigen Ebene abhängt.
Eine Vertrauensgrenze, überall
„Bring Your Own Cloud“ ( Cloud, BYOC) bewahrt Daten und Rechenressourcen in Ihrem Cloud-Konto auf und bietet so ein einheitliches Sicherheitsmodell und eine einheitliche Vertrauensgrenze, die sich über lokale Umgebungen und alle Clouds erstreckt.
Funktionen
Plattformweiter Schutz
Authentifizierung und Identität
PAM- und LDAP-Integration, passwortlose Zertifikatsauthentifizierung und Unterstützung für OpenID Connect SSO (Enterprise Manager, MaxScale und MariaDB GridGain ).
Genehmigung und Mietverhältnis
Rollenbasierte Zugriffskontrolle bis auf Objektebene sowie Berechtigungen für Cache, Aufgaben, Dienste und das System mit Isolierung bei Mehrmandantenbetrieb.
Prüfung und Rückverfolgbarkeit
Das Enterprise-Audit-Plugin protokolliert nur ausgewählte Ereignisse (Verbindungen, Abfragen oder Tabellenzugriffe), schließt nicht benötigte Objekte aus und weist jedem Benutzer unterschiedliche Filter zu.
Verschlüsselung und Schlüsselverwaltung
AES-Verschlüsselung ruhender Daten, durch SHA-2/PBKDF2 geschützte Schlüsseldateien, durch Passphrasen geschützte TLS-Schlüssel sowie Vault-Schlüsselverwaltung mit automatischer und manueller Cache-Aktualisierung.
Schutz vor Bedrohungen und Angriffen
Der Server erzwingt pro Konto Begrenzungen für Abfragen, Aktualisierungen und Verbindungen, während „ MaxScale “ die Abfragen filtert und die Ergebnisse vor dem Server maskiert.
Sicherheit durch Design
Sicherheit ist fest in den Entwicklungszyklus integriert, mit umfassenden Qualitätssicherungsmaßnahmen vor der Veröffentlichung und Sicherheitsupdates für Ihre Release-Serie, um langfristige Stabilität zu gewährleisten.
Außerdem unterstützt:
Sichere Deserialisierung von Daten
Sichern von JMX-Endpunkten
Transparente Datenverschlüsselung
Sicherheitskorrekturen in Ihrer Version
Filterung von Prüfprotokollen auf Objektebene
Verschlüsselte DC-Replikation
Unterstützung für Schlüsselrotation
Maßnahmen zur Gewährleistung der Datenhoheit
Öffentliche Bekanntgabe von CVE-Informationen
Maskierung von Abfrageergebnissen
Ressourcenbeschränkungen pro Benutzer
Suchen Sie nach den Preisen für „ Enterprise Platform “?
Empfohlene Ressourcen
Los geht’s
Jetzt mit MariaDB loslegen
Eine Echtzeit-Datenbankplattform, auf die Sie sich verlassen können – für alles, was Sie heute betreiben, und für alles, was Sie in Zukunft entwickeln werden.
Häufig gestellte Fragen
Ja. Die DISA hat einen technischen Leitfaden zur Sicherheitsumsetzung für „ MariaDB “ (Enterprise Server) genehmigt, der eine veröffentlichte Basis für die Absicherung akkreditierter Bereitstellungen bereitstellt, sodass Sie keinen eigenen Konfigurationsstandard entwickeln müssen.
Im FIPS 140-3-Modus wird die Kryptografie auf NIST-validierten Modulen ausgeführt. Bei der Bereitstellung von „ MariaDB Server“ mit dem „ Kubernetes Operator “ wird dieser Modus über ein Laufzeit-Flag aktiviert, sodass kein separater Build oder keine separate Binärdatei erforderlich ist.
MariaDB unterhält ein nach ISO/IEC 27001:2022 zertifiziertes Informationssicherheits-Managementsystem und hat die SOC-2-Zertifizierung vom Typ II erhalten. Die FedRAMP-Zulassung für MariaDB Cloud ist für das Jahr 2027 angestrebt.
Gespeicherte Daten werden mit AES verschlüsselt, wobei die Speicher-Engine die Daten vor dem Schreiben verschlüsselt und beim Lesen wieder entschlüsselt. Die Schlüssel werden in einem dateibasierten Schlüsselspeicher oder einem externen Manager wie HashiCorp Vault verwaltet.
Ja. MariaDB GridGain unterstützt TLS zwischen den Knoten, LDAP, Passwort- und Zertifikatsauthentifizierung, detaillierte Berechtigungen, Isolierung bei Mehrmandantenbetrieb, transparente Datenverschlüsselung und umfassende Ereignisprotokollierung.
Befolgen Sie das auf mariadb.com veröffentlichte Verfahren zur Meldung von Sicherheitslücken. Für betroffene Versionsreihen werden Sicherheitsupdates bereitgestellt, sodass Sie Ihre aktuelle Version beibehalten können, ohne ein Upgrade durchführen zu müssen, um die Patches zu erhalten.